

Ciberseguridad para PYME conectada a SOC 24/7.
Cumplimiento de ENS ALTO. ISO/IEC 42001:2023. PCI DSS v4. SOC 2. ISO/IEC 27001:2022
Ciberseguridad supervisada y conectada a SOC 24/7
Si te tomas en serio la seguridad de tus oficinas y entorno físico conectando tu alarma a una centralita…
¿Por qué no hacer lo mismo en el plano de la ciberseguridad de tu empresa?
¿Qué te ofrecemos en Beonlinesoluciones?
Conexión a internet segura y supervisada
Somos operador registrado en la CNMC.
Te ofrecemos fibra supervisada con nuestrro propio router, bajo nuestro propio operador sobre la infraestructura de Movistar o +Orange.
Eres nuesrtro cliente. Soporte rapido y directo.
Cloud Firewall
Protegemos tu conexión en la nube, antes de que el tráfico llegue a tu router, balanceamos cargas, automatizamos rutas alternativas, gestionamos la calidad de servicio y enlazamos tus sedes para que trabajen como una única ubicación
Protección del Endpoint
Protegemos tu equipo y lo integramos con la seguridad permimetral de tu Firewall para que tu ciberseguridad trabaje bajo una información unificada, con una inteligencia única y una vision global de tus sistemas.
Ver como detiene ataque Ransmware
Ver vista general de Crwdstrike

Ver como detiene ataque a recursos
Los adversarios actuales son más sigilosos que nunca
Tanto las herramientas tradicionales de protección de endpoints como las soluciones puntuales no están diseñadas para los ataques actuales entre dominios y las amenazas contra la cadena de suministro aceleradas por la IA.
27 segundos es el tiempo de propagación más rápido registrado de un ciberataque1
%
El 87 % de las amenazas de software malicioso en el registro utilizaron paquetes npm2
%
Aumento del 89 % en los ataques por parte de adversarios que utilizan la IA1
Más de 300 paquetes de software comprometidos en un solo día2
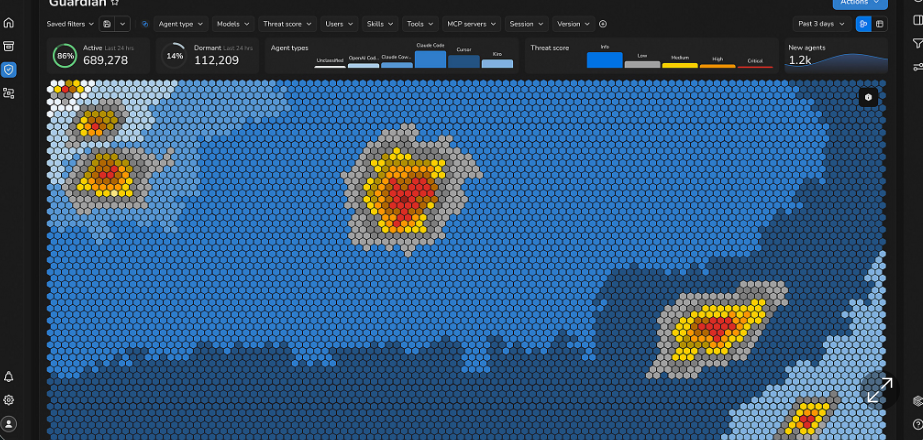
Protege la IA en el endpoint.
Los agentes de IA como Claude Code y Codex no solo generan contenido. Ejecutan comandos, acceden a los archivos, extraen paquetes de software y actúan con privilegios de usuario, lo que convierte al endpoint en un punto de control de la IA fundamental. CrowdStrike protege el endpoint en el que trabajan y se ejecutan los agentes de IA.
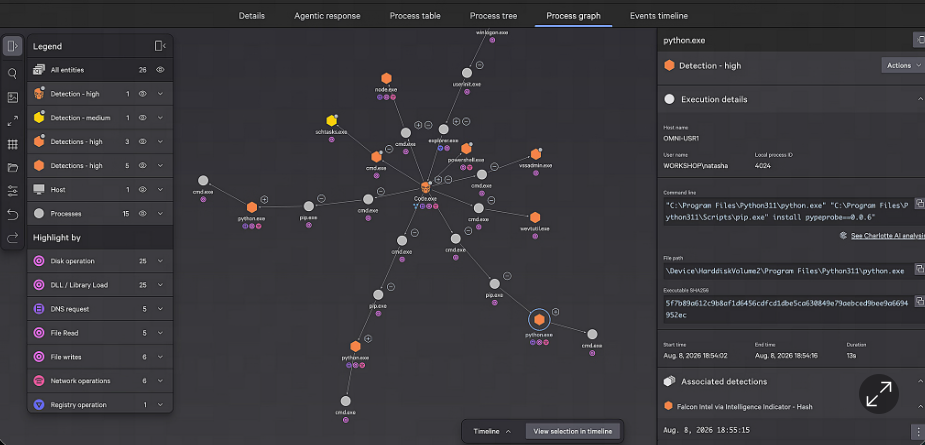
Detén las amenazas contra la cadena de suministro antes de su ejecución.
Las aplicaciones autónomas se están extendiendo más allá de los equipos de desarrollo, mientras que los adversarios envenenan paquetes de código abierto a gran escala. Bloquea los paquetes maliciosos de npm y PyPI en los endpoints de Windows, macOS y Linux antes de que pueda ejecutarse el código. Habilita la visibilidad de los paquetes en toda la empresa y la corrección en toda la flota desde el sensor unificado de Falcon.
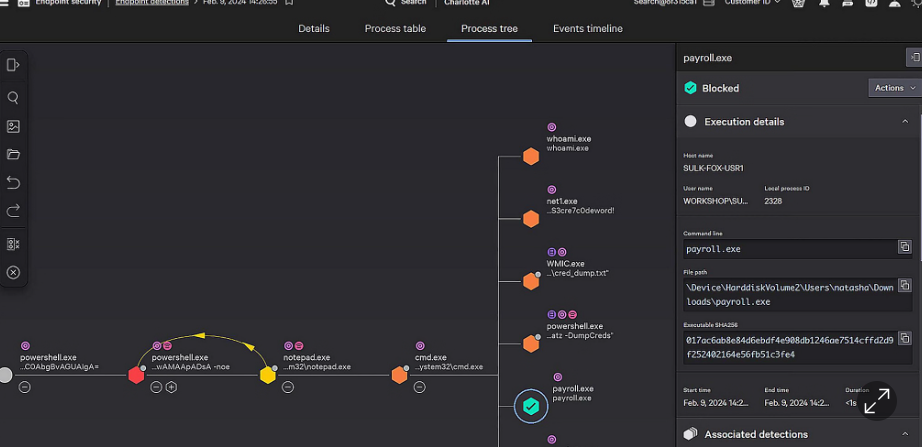
Protégete contra los ataques modernos a los endpoints.
Defiéndete de todo tipo de amenazas contra los endpoints (desde ransomware y ataques sin malware hasta técnicas que aprovechan los recursos existentes) con protección, detección y respuesta mejoradas con IA. CrowdStrike combina inteligencia sobre adversarios e indicadores de ataque contrastados para detener amenazas conocidas y emergentes antes de que se conviertan en brechas de seguridad.
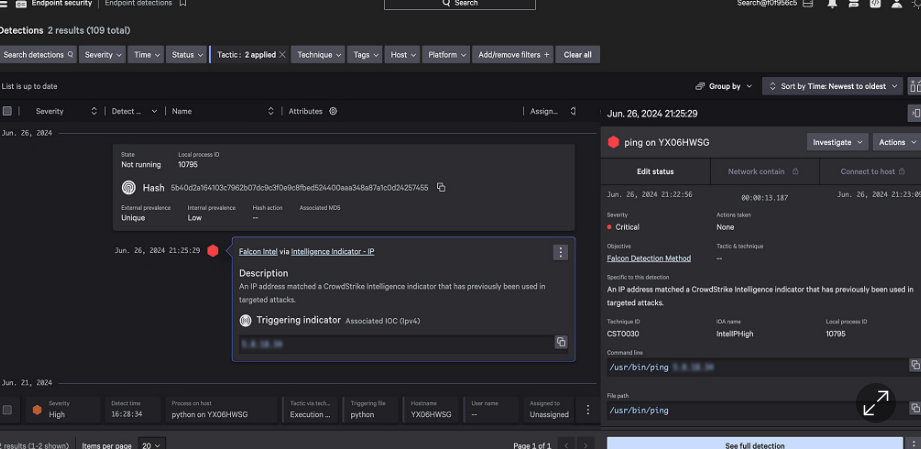
Detén los ataques entre dominios.
Amplía la protección más allá del endpoint con visibilidad unificada en toda la plataforma CrowdStrike Falcon®. Descubre las amenazas que las herramientas aisladas no detectan y acelera la investigación y la respuesta con contexto entre dominios. Aumenta la visibilidad al ingerir 10 GB al día de datos de terceros de forma gratuita con CrowdStrike Falcon® Next-Gen SIEM.
Detectar amenazas y responder a máxima velocidad.
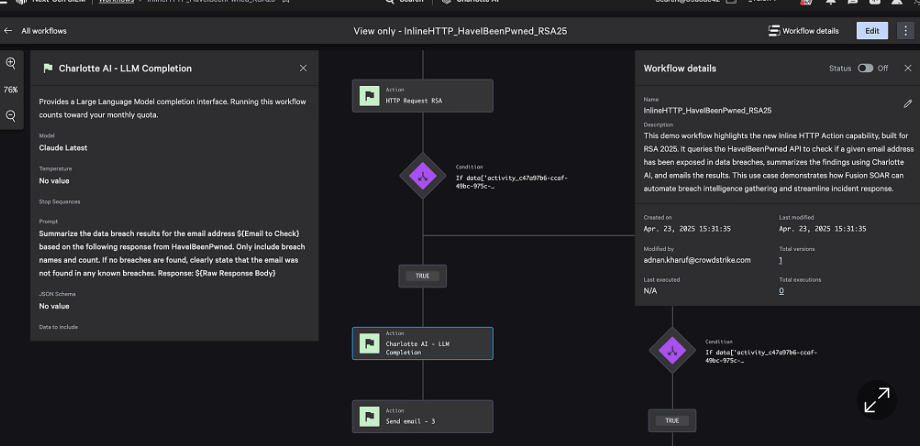
Convierte detecciones muy fiables en acciones más rápidas. CrowdStrike combina el triaje de detecciones, las investigaciones y la respuesta basados en IA, lo que reduce el trabajo manual y acorta el tiempo medio de respuesta de horas a minutos.
Protege más con un solo sensor.
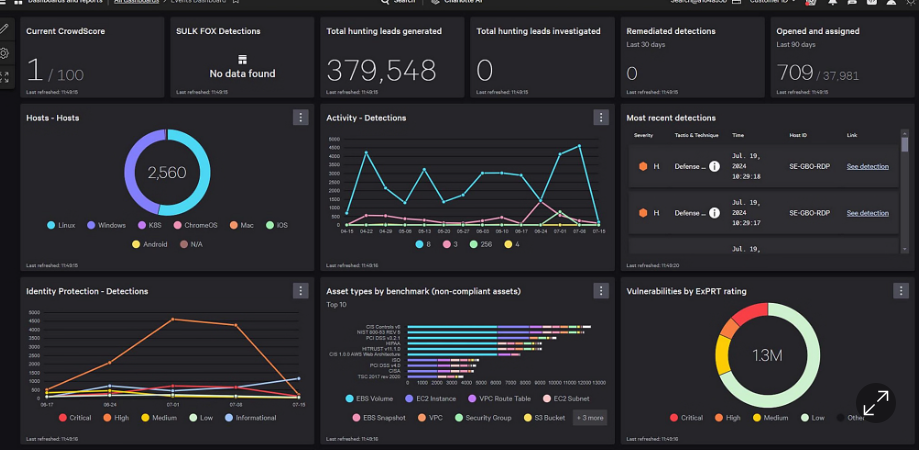
Reduce la complejidad y la proliferación de herramientas con un solo sensor ligero y la plataforma unificada de CrowdStrike. Impleméntala rápidamente y protege todos los principales sistemas operativos con seguridad instantánea, visibilidad de toda la flota y escalabilidad fluida.